GL.iNet Beryl AX GL-MT3000
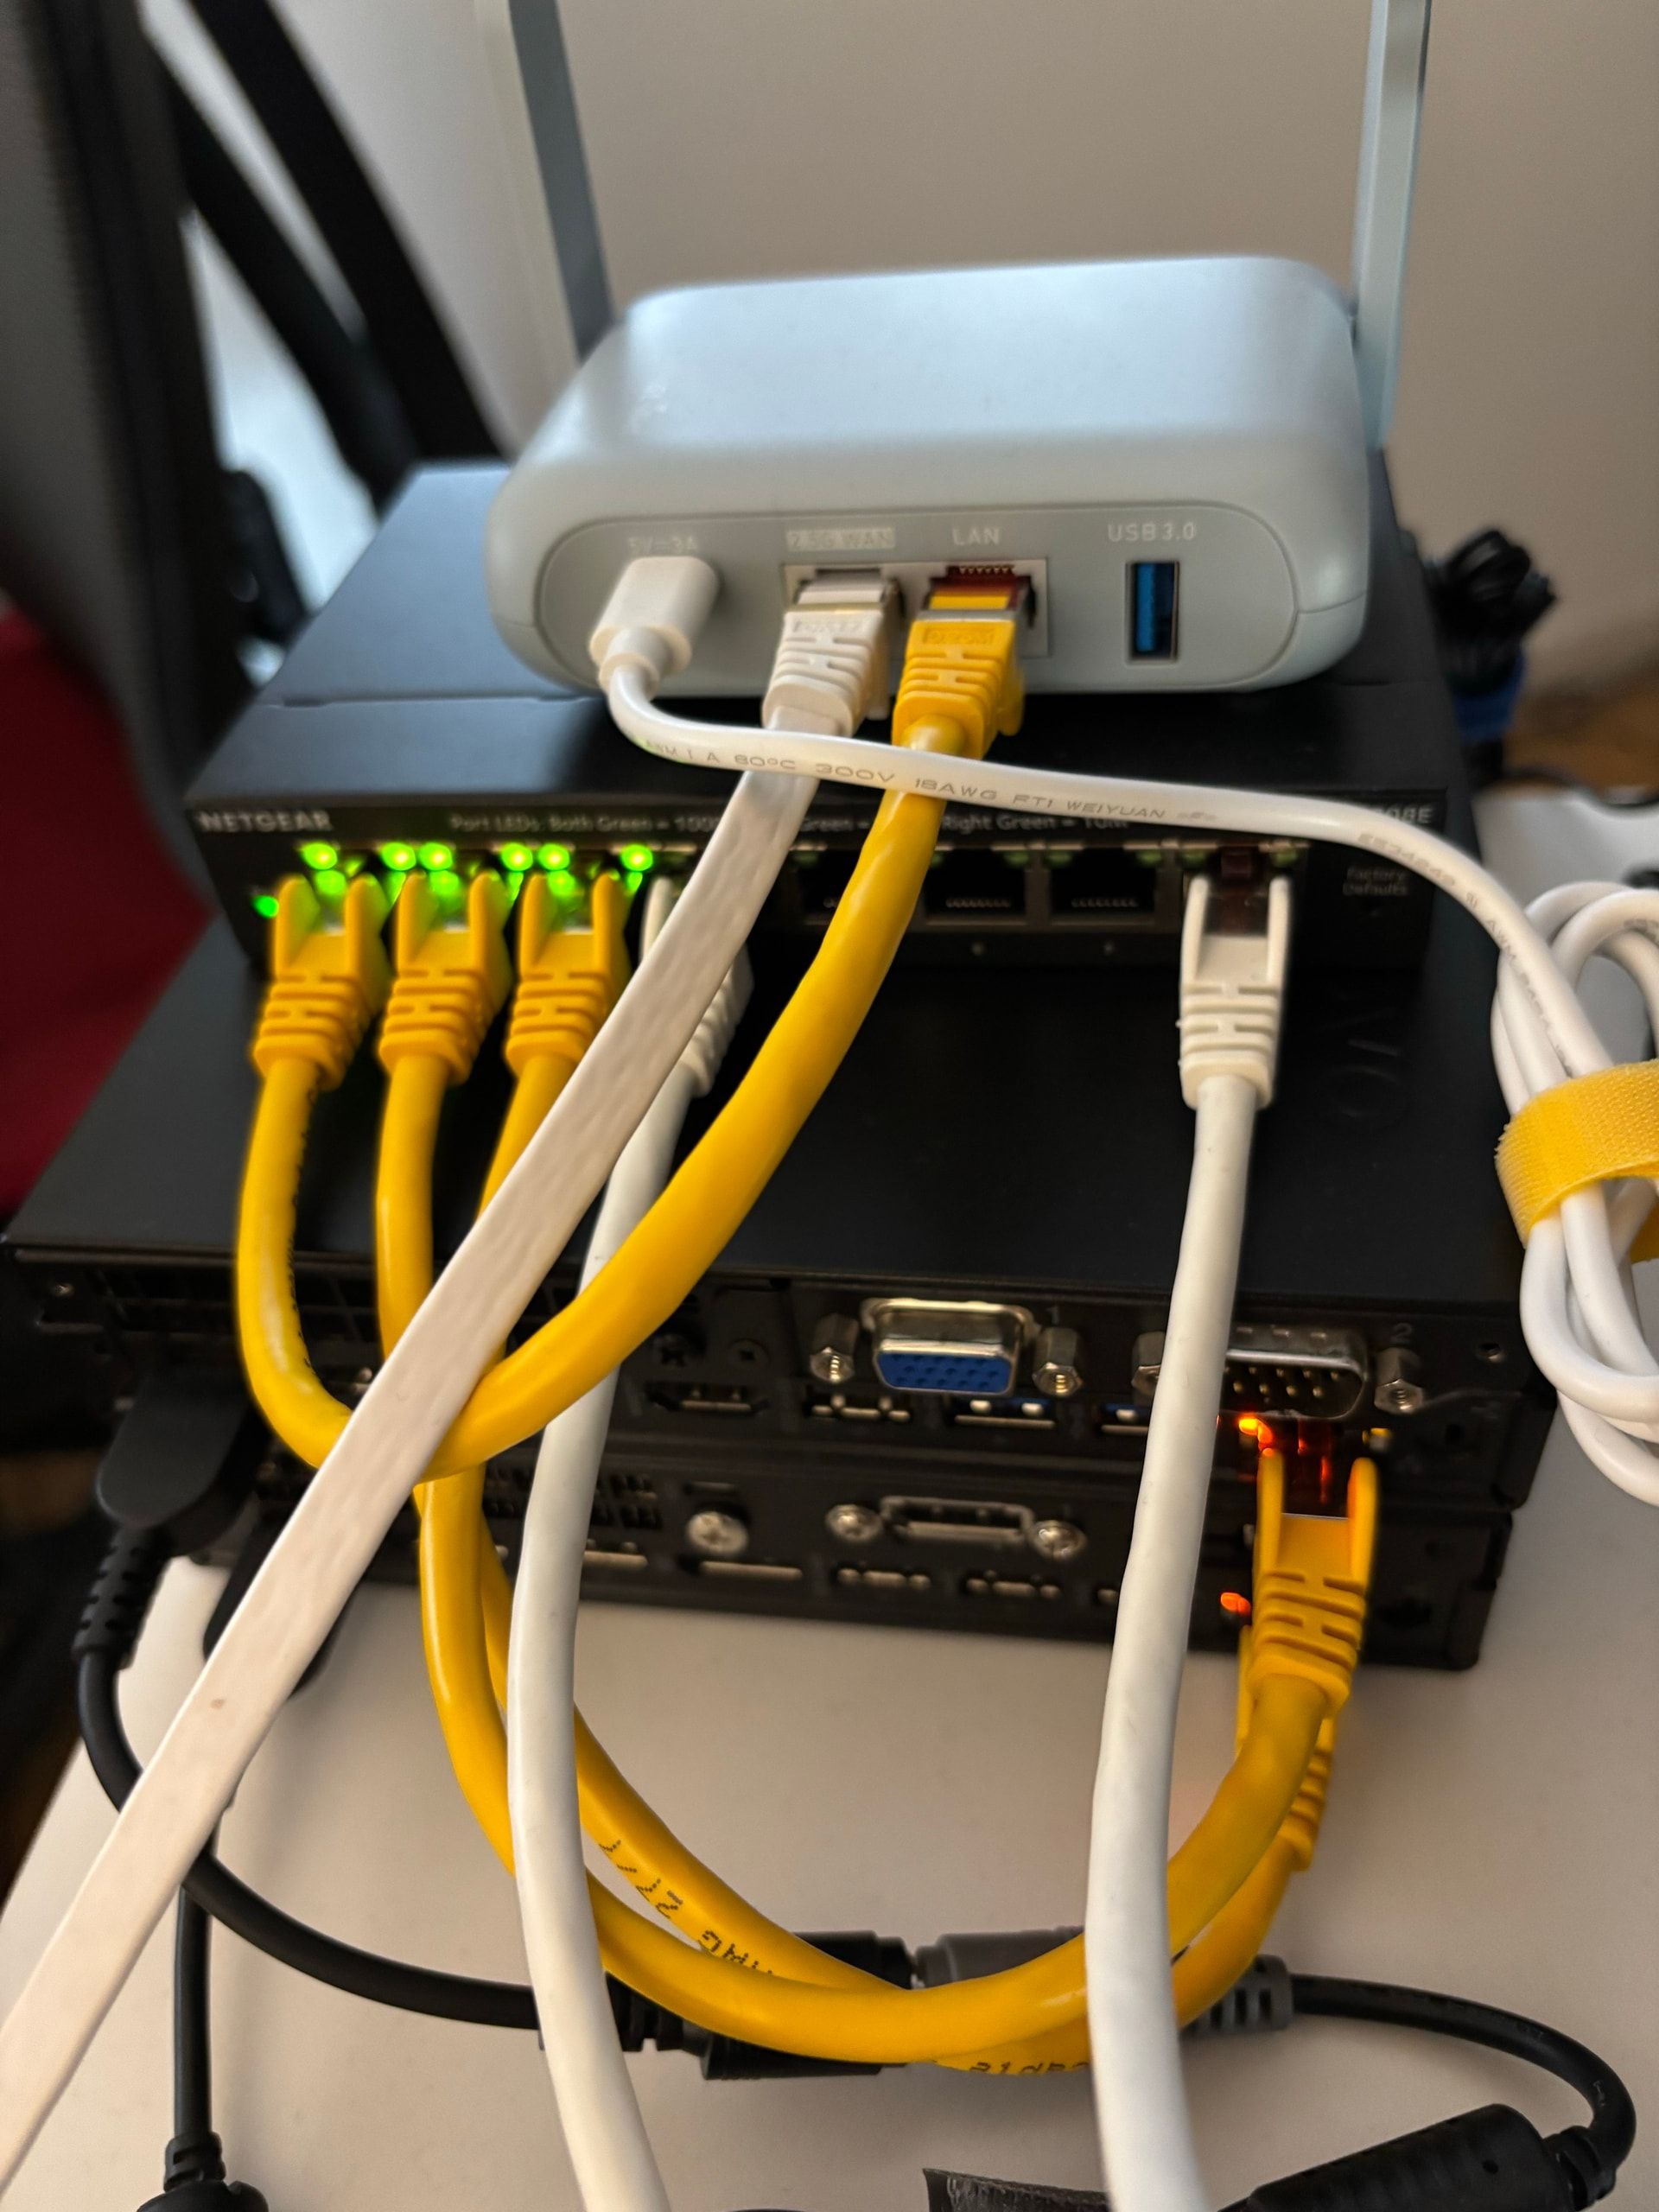
OpérationnelRouteur d'isolation entre le réseau domestique et le lab, dessert le réseau d'admin
- Wi-Fi
- Wi-Fi 6 (AX3000)
- WAN
- 1 × 2,5 GbE
- LAN
- 1 × 1 GbE
- OS
- OpenWrt + LuCI
Home lab
Je construis chez moi le réseau d'une petite entreprise pour me former au métier d'analyste SOC. Ce lab me permet d'apprendre par la pratique, de m'entraîner à analyser les événements de sécurité et de documenter ma progression.
Point au
Deux hôtes opérationnels, un domaine Active Directory et un seul agent Wazuh : DC01. Une première création de compte AD a été retrouvée dans le SIEM.
Pas encore déployé ni testé dans cette infrastructure.
Nettoyer le compte de test et prévoir la sauvegarde de DC01, puis joindre un poste Windows 11 au domaine. Sysmon, l'agent Wazuh et les GPO du poste viendront compléter la collecte déjà validée sur le contrôleur de domaine.
L'infrastructure se construit progressivement pour pratiquer cette boucle d'analyse SOC.
01
Deux hyperviseurs, pfSense et le domaine ad.lab.internal sont opérationnels. Le poste employé Windows 11 reste à déployer et à joindre au domaine.
02
DC01 est l'unique agent Wazuh actif. Sa collecte du journal Security est validée par l'événement 4720 ; Sysmon sur Windows 11 viendra ensuite.
03
Une fois la collecte validée, je prévois des exercices contrôlés depuis le VLAN ATTACK, puis des scénarios avec la DMZ.
04
Premier exercice : qualifier une création de compte AD autorisée, sans la confondre avec une compromission. Les autres write-ups d'entraînement sont disponibles séparément.
Lire les write-upsLe Beryl sépare le lab du réseau domestique. Les ports 2 et 3 du GS308E transportent les VLAN vers pve1 et pve2, via vmbr0 VLAN aware. pfSense assure le routage et le filtrage ; DC01 → Wazuh est validé sur TCP 1514–1515. Cela ne valide pas tous les flux inter-VLAN : les accès AD du futur poste restent à définir, sans ouvrir les interfaces d'administration à tous les VLAN.
VLAN 1
192.168.8.0/24
Routeur, switch, Proxmox, portable d'admin
VLAN 20
10.0.20.0/24
DC01 · 10.0.20.10 · Windows Server 2025, AD DS et DNS opérationnels
VLAN 30
10.0.30.0/24
Prévu : Windows 11, Sysmon et agent Wazuh
VLAN 40
10.0.40.0/24
Prévu : poste d'attaque et exercices contrôlés
VLAN 50
10.0.50.0/24
Wazuh · 10.0.50.10 · 1 agent actif (DC01) · TheHive prévu
VLAN 60
10.0.60.0/24
Prévu : serveur Linux et services exposés pour les exercices
Mini baie 10 pouces 8U prévue pour accueillir le lab ; pas encore installée
Routeur d'isolation entre le réseau domestique et le lab, dessert le réseau d'admin
Switch manageable, trunks 802.1Q qui portent les VLAN du lab jusqu'aux deux nœuds Proxmox
pve2 (192.168.8.11), héberge pfSense CE 2.9.0 (VM 101, WAN 192.168.8.20) et Wazuh (VM 102, 10.0.50.10), qui collecte les événements de DC01
pve1 (192.168.8.10), héberge DC01 (VM 200, 10.0.20.10), Windows Server 2025 avec Active Directory, DNS et l'unique agent Wazuh du lab
Attaquant
Poste attaquant sur le VLAN ATTACK, gardé hors de la baie